


Industrijski prekidači postali su nezamjenjivi u modernoj industrijskoj automatizaciji. Njihova robusna otpornost na smetnje, pouzdanost i stabilnost zadovoljavaju komunikacijske zahtjeve industrijske automatizacije, nadzora i drugih područja. Oni povezuju, upravljaju i koordiniraju različite uređaje i sustave, pružajući stabilno i učinkovito komunikacijsko okruženje za industrijsku automatizaciju. Prilikom konfiguriranja industrijskih sklopki, pozornost se mora obratiti na niz ključnih točaka kako bi se u potpunosti iskoristila njihova izvedba, sigurnost i pouzdanost. Ovaj će se članak usredotočiti na važne korake i razmatranja za konfiguraciju industrijskih sklopki kako bi se pomoglo u optimizaciji industrijskih mreža.
Dodjela IP adresa i podmreže
Dodjela IP adresa i podmreža za industrijske preklopnike ključni su konfiguracijski koraci koji osiguravaju ispravnu komunikaciju uređaja uz održavanje logičke neovisnosti. U nastavku su navedeni koraci:
Dodjela IP adrese:
- Razumjeti mrežni plan za određivanje raspona IP adresa, podmrežne maske, pristupnika itd.
- Odaberite raspon IP adresa:Odaberite neiskorišteni raspon IP adresa na temelju plana kako biste izbjegli sukobe.
- Dodijeli IP preklopniku:Prijavite se na sučelje za upravljanje i postavite IP adresu za sučelje za upravljanje preklopnikom.
- Konfigurirajte zadani pristupnik:Postavite zadani pristupnik, obično IP adresu povezanog usmjerivača ili vatrozida.
Podmreža:
- Odredite plan podmreže:Razmotrite raspored mreže, funkcionalne zahtjeve i sigurnost kako biste odredili broj podmreža i potrebe za IP adresom.
- Odaberite masku podmreže:Odaberite podmrežnu masku na temelju broja hostova kako biste osigurali dovoljno IP adresa.
- Podijeli podmreže:Podijelite raspon IP-a prema maski podmreže kako biste zajamčili dovoljno IP adresa za korištenje hosta.
- Pridruženi VLAN-ovi i podmreže:Koristite VLAN-ove za izolaciju uređaja, povezujući svaki VLAN s određenom podmrežom.
- Konfigurirajte usmjeravanje:Ako je potrebna komunikacija između-podmreža, konfigurirajte usmjerivače ili sklopke sloja 3 da biste omogućili prosljeđivanje podataka.
- Testirajte povezivanje i komunikaciju:Provjerite mogu li uređaji u različitim podmrežama međusobno komunicirati.
Konfiguracija VLAN-a
Konfiguracija VLAN-ova logično grupira uređaje, poboljšavajući sigurnost i učinkovitost upravljanja dok sprječava oluje emitiranja.
- Prijavite se na upravljačko sučelje:Pristupite sučelju za upravljanje prekidačem putem njegove IP adrese.
- Stvorite VLAN:Uspostavite novi VLAN unutar VLAN postavki.
- Dodajte VLAN:Dodijelite ID i naziv VLAN-u.
- Pridruženi priključci:Navedite koji portovi pripadaju VLAN-u, označeni ili neoznačeni.
- Konfigurirajte VLAN sučelja:Postavite virtualna sučelja za svaki VLAN, uključujući IP adrese.
- Testna komunikacija:Provjerite mogu li uređaji u različitim VLAN-ovima normalno komunicirati i testirajte usmjeravanje.
- Konfigurirajte VLAN označavanje (izborno):Postavite označavanje prilikom prosljeđivanja VLAN informacija između više preklopnika.
- Spremi konfiguraciju:Spremite i primijenite promjene nakon dovršetka postavljanja.
Konfiguracija priključka
Konfigurirajte ograničenje brzine, dvostruki način rada, kontrolu protoka i druge postavke za svaki priključak. Prigušivanje propusnosti kontrolira protok prometa kako bi se poboljšala izvedba mreže.
- Konfigurirajte ograničenja brzine za određene scenarije, kao što je sprječavanje utjecaja prekomjernog prometa na performanse.
- Osigurajte zahtjeve propusnosti za kritične aplikacije dok istovremeno sprječavate da ne-kritične aplikacije utječu na performanse.
- Ograničite oluje emitiranja kako biste smanjili zagušenje mreže i nestabilnost.
- Izbjegavajte iscrpljivanje resursa i održavajte stabilan rad mreže.
- Pružite temelj za implementaciju QoS politika postavljanjem različitih stopa na temelju zahtjeva.
STP/RSTP/MSTP konfiguracija
Spanning Tree Protocol (STP), Rapid Spanning Tree Protocol (RSTP) i Multiple Spanning Tree Protocol (MSTP) sprječavaju petlje i povećavaju stabilnost mreže.
- STP:Sporija konvergencija, pogodna za jednostavne mreže.
- RSTP:Brža konvergencija, omogućuje brzo otkrivanje petlje.
- MSTP:Detaljnija kontrola petlje, pogodna za velike mreže.
Kada konfigurirate STP/RSTP/MSTP, imajte na umu ove ključne detalje:
STP konfiguracija:
- Odabir korijenskog mosta:Odabir korijenskog mosta kritičan je korak u STP-u. Dajte prioritet prekidaču s najnižim prioritetom i MAC adresom kao korijenskom mostu kako biste osigurali najkraći put.
- Konfiguracija uloge priključka:Priključci prekidača imaju različite uloge, kao što su glavni priključci, određeni priključci i alternativni priključci. Provjerite je li svakom priključku sklopke ispravno dodijeljena uloga.
- Konfiguracija troškova priključka:Postavite vrijednost cijene za svaki priključak, što utječe na odabir korijenskih i određenih priključaka. Vjerojatnije je da će luke s nižim troškovima postati označene luke.
- Vrijeme konvergencije:STP sporo konvergira, potencijalno uzrokujući prekide mreže. Razmotrite korištenje alternativnih protokola razapinjućeg stabla za bržu konvergenciju.
RSTP konfiguracija:
- Brza konvergencija:RSTP pruža brzu konvergenciju, ali mrežne fluktuacije uzrokovane brzim prebacivanjem uloga i stanja priključaka i dalje zahtijevaju pozornost.
- Namjenski priključci:RSTP uvodi koncept namjenskih portova i rezervnih portova, eliminirajući potrebu za alternativnim portovima i smanjujući nepotrebne prijelaze stanja porta.
MSTP konfiguracija:
- Particioniranje instance:MSTP omogućuje particioniranje u više instanci, od kojih svaka može sadržavati više VLAN-ova. Provjerite jesu li VLAN particioniranje i ID instance svake instance ispravno konfigurirani.
- Odabir korijenskog mosta:Svaka instanca zahtijeva korijenski most. Provjerite jesu li odabir korijenskog mosta i postavke prioriteta ispravni.
- Povezivanje instance:Osigurajte da su VLAN-ovi ispravno povezani s MSTP instancama kako biste postigli finiju-zrnatu kontrolu petlje.
- Sinkronizirana konfiguracija:MSTP konfiguracije na više preklopnika moraju biti sinkronizirane kako bi se održala dosljedna kontrola petlje.
Uobičajena razmatranja:
- Kompatibilnost verzije:Osigurajte da preklopnici podržavaju odabranu verziju STP-a i održavaju kompatibilnost s drugim preklopnicima.
- Postavke prioriteta:Postavke prioriteta prekidača utječu na odabir korijenskog mosta i moraju se odgovarajuće konfigurirati na mreži.
- Odabir jednog protokola:STP, RSTP i MSTP se međusobno isključuju. Odaberite i konfigurirajte jedan protokol za sprječavanje sukoba.
- Redoviti nadzor:Nakon konfiguracije, povremeno nadzirite STP status kako biste osigurali ispravnost mreže.
- Rješavanje problema:Tijekom mrežnih kvarova, konfiguraciju i status STP-a treba smatrati mogućim čimbenicima koji doprinose.
Obraćajući pozornost na ove detalje, možete izbjeći uobičajene zamke prilikom konfiguriranja STP-a, RSTP-a i MSTP-a, uspostavljanja stabilne topologije mreže i učinkovite kontrole petlje.
QoS konfiguracija
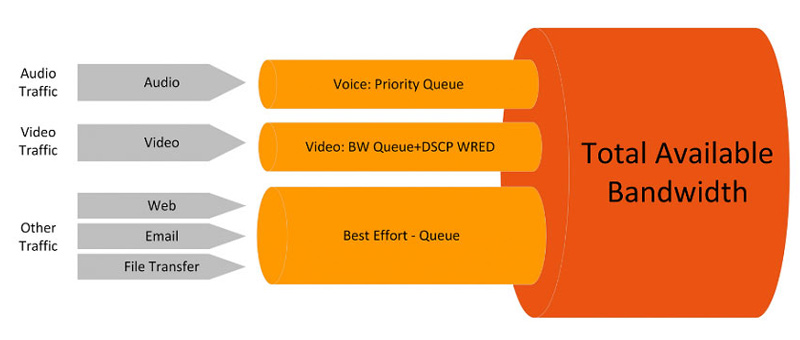
Konfigurirajte QoS kako biste osigurali da kritični promet dobije prioritetnu dodjelu propusnosti i podignite prioritet-prometa u stvarnom vremenu.
- Odredite klasifikaciju prometa na temelju zahtjeva, kao što su audio, video i podaci.
- Identificirajte vrste prometa pomoću pravila klasifikacije i postavite ograničenja propusnosti.
- Konfigurirajte redove čekanja i algoritme za zakazivanje za upravljanje različitim kategorijama prometa.
- Testirajte i optimizirajte kako biste osigurali da QoS postiže željene rezultate.
Sigurnosna konfiguracija
- Omogućite sigurnost priključka, 802.1X autentifikaciju i filtriranje MAC adrese da ograničite pristup uređaju.
- Konfigurirajte ACL-ove za kontrolu dolaznog i odlaznog prometa, štiteći mrežu od neovlaštenog pristupa.
- Postavite pravila za određene aplikacije kako biste ispunili zahtjeve sukladnosti.
Ovdje se fokusiramo na konfiguriranje ACL-ova (Access Control Lists), koji povećavaju sigurnost mreže sprječavanjem neovlaštenog pristupa i zlonamjernog prometa da ometa normalne operacije. Budite oprezni prilikom konfiguriranja ACL-ova, pridržavajući se najboljih sigurnosnih praksi. Za industrijske prekidače obratite posebnu pozornost na ove kritične aspekte:
- Jasni ciljevi politike:Prije konfiguriranja ACL-ova definirajte svoje ciljeve pravila. Odredite koje vrste prometa ograničiti i pod kojim uvjetima dopustiti ili zabraniti promet.
- Dizajn preciznog pravila:Dizajnirajte ACL pravila s maksimalnom preciznošću kako biste izbjegli nenamjerne utjecaje. Točnije, uključite precizne izvorne i odredišne IP adrese, brojeve priključaka, vrste protokola itd. u pravila. Izbjegavajte preširoke zamjenske znakove kako biste spriječili blokiranje legitimnog prometa.
- Redoslijed pravila:ACL pravila se uparuju sekvencijalno, što čini redoslijed kritičnim. Prvo postavite najčešća pravila, a zatim stroža i specifičnija pravila. Ovo osigurava da se česti promet podudara i brzo obrađuje.
- Pravila poput-vatrozida:Kada dizajnirate ACL-ove, usvojite pristup -sličan vatrozidu tako što ćete zabraniti sav promet prema zadanim postavkama i dodati pravila dopuštanja prema potrebi. To pomaže spriječiti neovlašteni promet od ulaska u mrežu.
- Prioritet i bilježenje:Neki industrijski prekidači podržavaju postavljanje prioriteta i opcija zapisivanja za ACL pravila. Dodijelite više prioritete kritičnim pravilima za preferencijalno podudaranje. Osim toga, omogućavanje zapisivanja pomaže u praćenju i analizi dolaznog i odlaznog prometa.
- Testiranje i validacija:Nakon konfiguriranja ACL-ova neophodno je temeljito testiranje i provjera valjanosti. Osigurajte da pravila funkcioniraju kako je predviđeno bez nenamjernog blokiranja legitimnog prometa ili stvaranja sigurnosnih ranjivosti. Testirajte učinkovitost ACL-a koristeći simulirani ili stvarni promet.
- Sigurnosno kopiranje i oporavak:Prije nego napravite ACL konfiguracije, napravite sigurnosnu kopiju konfiguracije prekidača. To vam omogućuje vraćanje na prethodno radno stanje ako se pojave problemi ili konfiguracije ne ispune očekivanja.
- Redoviti pregled i ažuriranja:Mrežna okruženja i zahtjevi mogu se mijenjati tijekom vremena. Ključno je povremeno pregledati ACL pravila i po potrebi ih prilagoditi ili ažurirati.
- Dokumentacija i bilješke:Dodajte jasne komentare i dokumentaciju ACL pravilima, objašnjavajući svrhu i namjeru svakog pravila. Ovo pomaže drugim administratorima da razumiju konfiguraciju i izbjegava zabunu oko ciljeva pravila tijekom budućih izmjena.
Agregacija veza
Link Aggregation je tehnologija koja kombinira više fizičkih mrežnih veza (portova) u jednu logičku vezu. Cilj mu je povećati propusnost, osigurati redundantnost, poboljšati pouzdanost i smanjiti utjecaj pojedinačnih točaka kvara. To se pokazalo vrlo vrijednim u mrežnim okruženjima s velikim opterećenjem, visokom dostupnošću i strogim zahtjevima redundancije.
Upravljani prekidači igraju ključnu ulogu u ovom procesu. Upravljani industrijski preklopnici tvrtke Guanglu Technology pružaju sljedeće ključne značajke za agregaciju veza:
- Konfiguracija agregacije veza:Jednostavno konfigurirajte agregaciju veza za kombiniranje više fizičkih veza u jednu logičku vezu. Administratori mogu odabrati koje će portove agregirati i definirati metode uravnoteženja opterećenja i redundantnosti.
- Podrška za protokol:Upravljani preklopnici podržavaju specifične protokole bitne za agregaciju veza, kao što je LACP ili statička agregacija, osiguravajući ispravno funkcioniranje kombiniranih veza i omogućavajući praćenje statusa.
- Praćenje statusa:Prati status agregiranih veza, uključujući status aktivnosti, iskorištenost propusnosti i greške svake fizičke veze.
- Preusmjeravanje greške:Unutar grupe za spajanje veza, ako jedna fizička veza zakaže, druge veze automatski preuzimaju održavanje mrežne povezanosti.
- Optimizacija performansi:Pravila balansiranja opterećenja mogu se konfigurirati na temelju stvarnih zahtjeva, ravnomjerno raspoređujući promet na više veza kako bi se maksimalno iskoristila propusnost.
- Daljinsko upravljanje:Administratori mogu daljinski konfigurirati i nadzirati agregaciju veza bez-prisustva na web mjestu, povećavajući učinkovitost upravljanja i brzinu odgovora.
Upravljanje i praćenje
- Omogućite protokole daljinskog upravljanja (npr. SNMP) za nadzor statusa prekidača.
- Konfigurirajte bilježenje za rješavanje problema i reviziju.
- Postavite SSH pristup za šifriranje prometa daljinskog upravljanja.
- Redovito izrađujte sigurnosne kopije konfiguracije kako biste spriječili gubitak podataka.
Putem ovih konfiguracija, industrijske mreže mogu uspostaviti stabilna, učinkovita i sigurna komunikacijska okruženja kako bi odgovorila na izazove industrijske automatizacije. Svaki korak ima ključnu ulogu u poboljšanju mrežnih performansi, sigurnosti i pouzdanosti, zahtijevajući odgovarajuće prilagodbe na temelju stvarnih mrežnih zahtjeva i hardverskih modela.